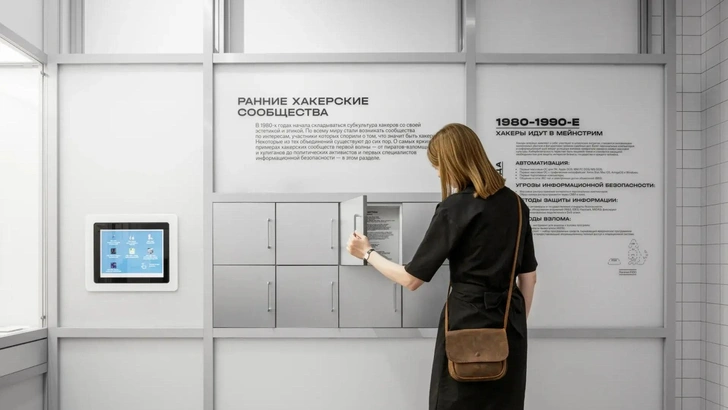
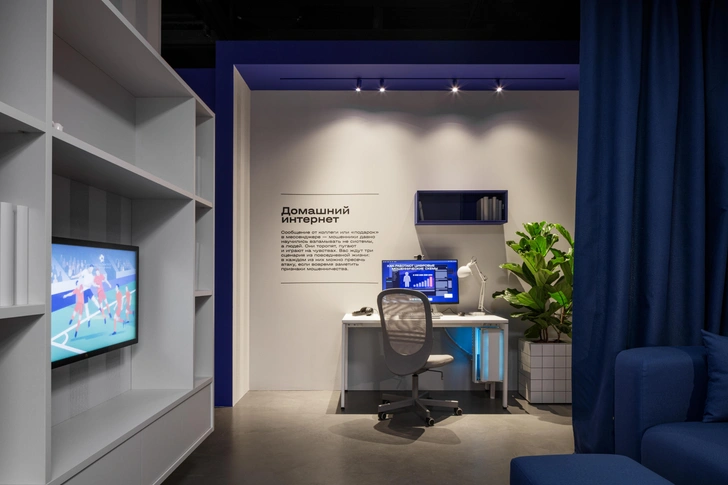
Важная роль теме доверия отводится на выставке Музея криптографии, посвященной цифровой безопасности. О том, как менялось представление о доверии от древности до цифровой эры и почему древние формы обмана непосредственно связаны с уязвимостями современных цифровых продуктов, рассказывает кандидат исторических наук, старший научный сотрудник Музея криптографии Анастасия Ашаева.
Человек издревле был склонен доверять товарищу, правителю и даже врагу, если тот предъявлял убедительные признаки добрых намерений. На доверии строились взаимоотношения в обществе, торговля и дипломатия, государственное управление и военные союзы, научное знание и цифровые технологии.
Именно то, что люди не привыкли подвергать сомнению, легче всего было использовать для обмана
С развитием обществ, государств и технологий менялись формы уязвимости. В разные периоды истории люди доверяли клятве жреца или печати императора, письму феодала и подписи чиновника, знамени и мундиру, газетной заметке и фотографии в журнале, голосу по радио и изображению на экране. Каждый новый канал коммуникации расширял возможности донесения информации и одновременно порождал новые способы подделки, манипуляции и злодеяния.
Непрекращающаяся борьба между доверием и сомнением привела к появлению печатей, замков, шифров, систем идентификации и аутентификации, протоколов безопасности и многоступенчатых процедур проверки.
С чего все начиналось?
Пожалуй, самый известный обман в истории человечества произошел у стен города Трои в Малой Азии. Воспетый античными авторами хитроумный Одиссей, один из участников Троянской войны, предложил то, что сегодня специалисты по информационной безопасности назвали бы классической атакой с использованием социальной инженерии. Огромный деревянный конь был оставлен у ворот города как дар богине Афине и знак признания поражения.
Троянцы сомневались, и жрец Лаокоон предупреждал их, что стоит бояться данайцев, даже дары приносящих, а пророчица Кассандра прямо говорила о грядущей гибели. Но сработал главный механизм обмана — троянцев убедили в добрых намерениях. Перебежчик из стана врагов рассказал правдоподобную историю о том, что конь — это священный объект, который принесет Трое покровительство богов.
Троянцы поверили тому, что было незыблемо в их мире, — религиозному дару и человеку, который выглядел жертвой их врагов. Так троянский конь с сидящими внутри греками проник в осаждаемый город и привел этот город к падению. Это была и первая так подробно описанная уязвимость в истории, когда люди доверились тому, что было незыблемо и не подлежало сомнению.
Таким образом, уязвимость — это слабое место, которое позволяет обойти защиту и сделать то, что система не предусматривала
Спустя три тысячи лет термином «троян» стали называть вредоносную программу, которая проникает в систему под видом полезной и легитимной и скрывает свою вредоносную роль.
Подделка документа: от Константинова дара до фишингового сайта
В древности и Средневековье люди безоговорочно доверяли документу, печати и древности текста. Именно тогда, например, возникла одна из самых влиятельных подделок в истории — «Константинов дар».
Это была грамота, по которой правитель Римской империи Константин якобы передал папе римскому власть над западной частью империи. Столетиями эта грамота обосновывала светские притязания папства, и лишь в XV веке она была подвергнута филологическому анализу, который доказал, что латынь, на которой написана грамота, не могла использоваться в IV веке.
Сегодня своеобразный «Константинов дар» в интернете встречается ежедневно и ежечасно. Это может быть фишинговый сайт, который копирует дизайн банка, или поддельное письмо с подписью уполномоченного лица, пришедшее на почту с пометкой «срочно». Часто это мошеннический домен, в котором только одна буква отличается от настоящего, но уже вводит в заблуждение пользователей.
Специалисты по кибербезопасности и киберпреступлениям распознают такие уязвимости по разным критериям, например, по действиям с новым доменом, битым сертификатам, метаданным файла, выдающим настоящую дату создания сайта.
Самозванство: от Лжедмитрия до фейкового аккаунта
Еще одна часто встречаемая уязвимость — доверие к личности. В российской истории есть яркий пример, когда человек, объявивший себя спасшимся царевичем Дмитрием, сыном Ивана Грозного и наследником престола, вошел в Москву и венчался на царство. Необходимость государства в законном царе дала и главную уязвимость для атаки. Люди верили лженаследнику просто потому, что он назвался царем, а слово царя не могло подвергаться критике.
Поддельный аккаунт «руководителя», который пишет сотруднику в мессенджере с просьбой срочно перевести деньги, вполне схож с лжецарем. Атрибуты статуса (фото, имя, должность в профиле) как бы отменяют проверку личности, а нежелание подвести начальника/друга/коллегу превращает доверие к статусу в серьезную уязвимость.
Первый в истории взлом телеграфа: братья Блан и отсутствие наказания за обман
В 1834 году произошел первый в истории взлом телекоммуникационной сети. Банкиры Франсуа и Жозеф Блан подкупили операторов оптического телеграфа Шаппа, чтобы те вставляли в государственные передачи условные сигналы о парижских биржевых котировках.
Так братья получали информацию о биржевых котировках из Парижа на два дня раньше конкурентов и смогли заработать на этом большое состояние. Два года братья опережали конкурентов, полагавшихся на конных курьеров, а когда схема раскрылась, осудить их оказалось просто невозможно, ведь закона о злоупотреблении телеграфной связью не существовало.
Схожая ситуация случилась с хакерами уже из XX века. Компьютерные взломщики в 1970-х и 1980-х годах уходили от ответственности за отсутствием статей о киберпреступлениях, хотя об этом было известно широкой общественности и правоохранительным органам. Лишь в 1988 году в США впервые был осужден и получил реальный срок хакер Кевин Митник.
Большое лунное надувательство и вирусные фейки
В 1835 году нью-йоркская газета The Sun опубликовала серию статей об открытии жизни на Луне. В шести статьях подробно описывалось, что на Луне живут крылатые люди-мыши и единороги, стоят сапфировые храмы.
Доказательством служило утверждение астронома Джона Гершеля, который якобы увидел все это в свой новый телескоп собственного изобретения. Публика сразу же поверила описаниям обитаемой Луны, потому что видела в ученых непререкаемый авторитет.
Но самое главное — информацию невозможно было проверить. Гершель, реально существующий ученый, находился в Южной Африке и даже не подозревал о собственном «открытии». Почтовые отправления шли долго, и за это время описания обросли дополнительными подробностями.
Уязвимостью здесь стал разрыв между скоростью распространения информации и скоростью ее верификации
Сегодня верифицировать информацию можно за секунды, но это не всегда предотвращает обман. Фейковая новость облетает социальные сети за минуты, и опровержение, которое выходит гораздо позже, порой теряется и собирает в разы меньше просмотров. На месте «Гершеля» теперь легко представить сгенерированные нейросетью «научные» иллюстрации, но форма этой уязвимости остается такой же, как почти два века назад, — авторитет плюс невозможность мгновенной верификации.
Формат убедительнее содержания: марсиане и монтаж
Вечером 30 октября 1938 года радиопостановка Орсона Уэллса «Война миров» по произведению Герберта Уэллса, стилизованная под экстренный новостной выпуск, перепугала американских слушателей радио. Тревожный голос диктора, включения «с места событий» и ссылки на военных добавили достоверности, и радиоспектакль прозвучал как настоящая новость о вторжении марсиан и захвате Земли.
Сотни тысяч человек не могли поверить, что слушают радиоспектакль, а не новостное включение. Сегодня тот же прием работает в цифровой среде. Поддельные новостные сайты и видеоролики копируют верстку, шрифты, заставки и интонации ведущих и дикторов. Зритель и слушатель реагируют не на содержание, а на знакомую форму. И если раньше, чтобы обмануть аудиторию, нужен был еще и талант режиссера, сегодня для этого понадобится лишь несколько шаблонов и программа для монтажа.
Социальная инженерия: Митник и «нигерийские письма»
Кевин Митник, самый известный хакер 1980-1990-х годов, признавался, что подавляющее большинство взломов совершал через людей: звонок от имени техподдержки, уверенный тон, знание внутреннего жаргона вселяли доверие, и сотрудник сам диктовал пароль или код. Социальная инженерия широко использовалась на рубеже XX–XXI веков. И особенно ярким примером такой инженерии стали так называемые «нигерийские письма».
Эти письма приходили каждому, кто имел электронную почту, и содержали просьбы помочь вывести миллионы за скромную предоплату
Сама схема, известная как «испанский узник», появилась еще в XVIII веке, когда существовала только бумажная почта. Однако электронная почта сделала схему по-настоящему массовой. Теперь письма рассылались и попадали миллионам. Причем нарочито неграмотный текст отсеивал скептиков на первом абзаце, зато самые доверчивые доходили до конца этой схемы и высылали деньги.
Обман по одному: Cambridge Analytica и гонконгский дипфейк
Скандал вокруг Cambridge Analytica (2016–2018) обозначил перелом: от обмана «одного на многих», как работали газета, радио и телевидение, к обману «многих по одному». Данные десятков миллионов пользователей Facebook (запрещенная в России экстремистская организация) позволили строить психографические профили и таргетировать политические и рекламные сообщения под индивидуальные страхи конкретного человека, который не догадывался, что контент подстроен лично под него.
Уязвимостью оказалось доверие к социальной сети и ленте новостей как к нейтральному источнику
Так, в 2024 году в Гонконге сотрудник международной компании перевел около 25 миллионов долларов после видеоконференции, на которой финансовый директор и все его коллеги были дипфейками, сгенерированными нейросетями. В этом случае сошлись все исторические уязвимости:
атрибуты статуса, заменившие проверку личности;
убедительный формат официальной коммуникации;
внутригрупповое доверие к «своим» коллегам;
ложное социальное доказательство, когда несколько «людей» в кадре подтверждали легитимность друг друга.
Сотрудник сомневался после первого письма, но видеозвонок снял сомнения, ведь незыблемое правило, что «своим глазам и ушам верить можно», оказалось здесь главной уязвимостью.
Заключение
В цифровую эпоху, как и в другие исторические эпохи, ответом на каждую обнаруженную уязвимость становится очередной виток эволюции доверия. Так многофакторная аутентификация приходит на смену восковым печатям, криптографическая подпись — императорскому перстню и имени, кодовое слово для подтверждения личности — это ответ на дипфейк.
Фишинговые письма, маскирующиеся под официальные, породили привычку проверять адрес отправителя и ссылку до клика, и это цифровой аналог сличения почерка в подозрительном послании. А поддельные сайты-двойники научили смотреть на замок в адресной строке, ведь сертификат безопасности стал тем самым «верительным письмом», которое проверяет браузер.
История уязвимостей показывает, что абсолютной защиты не существует, но навык проверять и доверять можно развивать, и лучше всего это делать на исторических примерах. А увидеть эту цепочку — от взлома шифровальных машин и телефонных сетей до ботнетов, фишинга и уязвимостей «умных» устройств — можно на выставке «Ключ к доверию. Безопасность в эпоху высоких технологий» в Музее криптографии, организованной при экспертной поддержке компании «Бастион».